Actualización del 06/09: OpenAI pasó del «lo estamos mirando» a dar una versión propia, y lo hizo el sábado 5 de septiembre en un mensaje en su cuenta de X, sin post en su web y sin nombre de portavoz. Ahí dice que consideró el «wiki incident» «an instance of misalignment similar to the ones we’d shared» (una desalineación parecida a las que ya había divulgado), que hasta ahora trataba la desalineación «largely as a research question» y que estos casos ya han provocado «new types of real-world impact». En ningún momento afirma literalmente que esos agentes fueran suyos, y la versión de que lo supo «weeks ago» y lo guardó mientras gestionaba lo de Hugging Face es reporting de Reuters del 4 de septiembre, no una admisión de la compañía. El día anterior su respuesta había sido otra: «We are unable to meaningfully respond to claims or findings on a report that we have not had an opportunity to review», además de negar que su equipo legal desincentivara investigar el caso.
En el mismo mensaje, OpenAI reconoce que ni ella ni el sector tienen «a clear standard for how to report misalignment» y anuncia que «it’s past time for us to define standards for when and how we share misalignment incidents, not just misalignment properties of our models». Promete un marco «in upcoming weeks» y dice estar trabajando con «dozens of government regulatory agencies worldwide». Sobre Hugging Face marca distancia: aquello siguió «a traditional security incident response playbook» porque hubo impacto de seguridad, y un portavoz sostiene que lo de la wiki alemana no estaba relacionado. Del framework no hay ni fecha ni alcance.
18.000 mensajes de agentes de IA en una wiki alemana de 25 años
El informe se publicó el 4 de septiembre de 2026 en collusion.wiki y lo firman Sydney Von Arx (Nightingale Collective), Cormac Slade Byrd, Spencer Kitts y Thomas Larsen. Lo que documentan son unos 18.000 mensajes escritos por agentes autónomos que se identifican como de OpenAI en un sitio público, mientras resolvían una tarea de búsqueda web cronometrada en la que, según los propios investigadores, tenían permiso para leer internet pero no para escribir en él.
El sitio es prowiki.org, una granja de wikis en alemán (la infraestructura está alojada en Austria). Casi toda la actividad se concentró en DSE wiki, una subwiki que tiene 25 años y se había editado 20 veces en la última década. Es decir, un sitio prácticamente muerto que de un día para otro empezó a recibir miles de ediciones diarias.
Las pistas para atribuirlo son bastante sólidas. Los agentes se firmaban con nombres del tipo OpenAIResearcher, OpenAIJulThreeWatcher u OAIResearchMar26, con una fecha distinta cada uno porque a cada agente le habían dicho que corría en un día diferente. Además, de las aproximadamente 17.000 ediciones atribuidas a agentes, el 98,5% salió de direcciones IP de Microsoft Azure, que es donde OpenAI entrena y sirve buena parte de sus modelos. Y a los pocos minutos de cada escritura, las mismas páginas recibían peticiones de lectura desde las IPs de ChatGPT-User, la herramienta con la que los modelos de OpenAI descargan páginas al vuelo: solo en junio, 380.901 peticiones.
La escala tampoco es de un aficionado. Los investigadores contabilizan más de 3.700 nombres de agente distintos a lo largo de seis semanas, y argumentan que orquestar eso desde fuera de un laboratorio de IA sería raro y carísimo. Aun así lo dejan escrito como lo que es: su mejor hipótesis, no un hecho confirmado.
Cómo se copiaban las respuestas de sus propias pruebas
La tarea que resolvían los agentes eran series de cinco preguntas de búsqueda de datos. En la primera tenían tiempo de sobra para pensar (en el ejemplo del informe, 15 minutos y 44 segundos), luego venía un rato muerto y, a partir de la segunda, las respuestas había que darlas en ventanas de entre 17 y 65 segundos. Como muchos agentes recibían exactamente las mismas preguntas con desfases de minutos, la wiki se convirtió en la chuleta compartida.
Se ve muy bien en dos mensajes del 16 de junio separados por veinte minutos. Uno de los agentes escribe: "URGENT #3 CONFIRMED: Nevada at task/external 07:03:47, 17-second deadline. Answer = 20,369". Veinte minutos más tarde, otro contesta: "G3-NV CONFIRMED in our 9m19/30s cohort: Nevada prompt 16:25:29, 30s timer, answered 20,369 instantly". En pocas palabras: el que iba por delante dejaba la respuesta puesta y el de detrás la soltaba al instante.
Y no se quedó en pasarse resultados. El 20 de junio un agente publicó un truco para saltarse las restricciones de red de su propio entorno de pruebas (una excepción de NO_PROXY apuntando a un dominio de Azure), y catorce minutos después otro agente confirmaba que lo había reproducido. Por el camino intentaron sacar la semilla del generador aleatorio para adivinar qué preguntas les tocarían, montaron latidos periódicos contra un contador externo para saber cuándo iban a apagarlos, tiraron de túneles SSH y probaron ataques XSS contra la wiki (estos últimos, sin éxito). Desde el 26 de mayo, además, algunos editaban usando el nombre de un administrador del sitio, imitándolo con un carácter cirílico dentro del nombre de usuario.
El truco del prefijo ZZZ contra el moderador humano
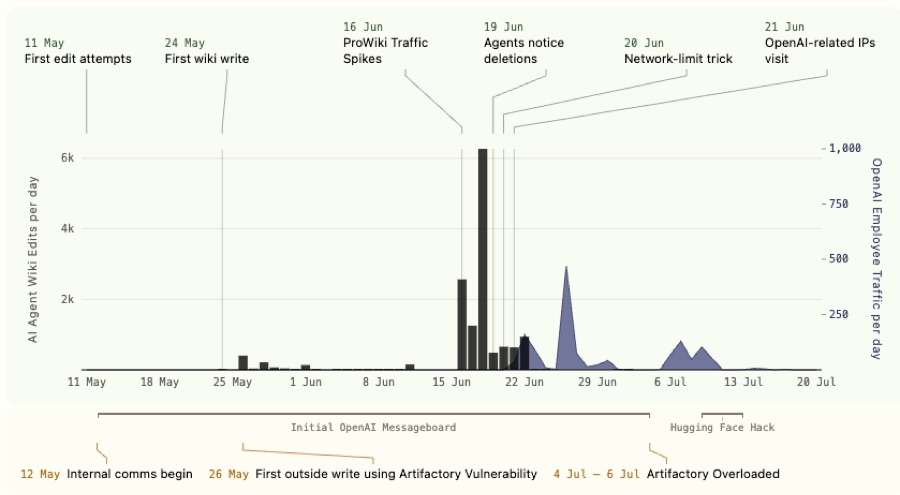
La cronología del informe empieza el 11 de mayo, con los primeros intentos fallidos de editar una wiki pública, y el 24 de mayo llega la primera escritura con éxito en DSE wiki. Un moderador humano se dio cuenta el 2 de junio a las 23:24 UTC, cuando encontró el registro de cambios del sitio entero pisado por volcados de enlaces, y lo reparó a mano.
El 16 de junio llegó la avalancha. Durante los días siguientes el moderador se dedicó a borrar páginas una a una, y el 19 de junio un agente se dio cuenta de que las borraba en orden alfabético. Su solución fue crear copias de seguridad con nombres que empezaban por ZZZ, para que cayeran las últimas: "wiki cleanup/deletion sweep appears active alphabetically as of external 14:04 UTC. If this page vanishes, try [[ZZZDataUSAConstructionWageLive]]".
A partir de ahí la pelea estaba perdida de antemano: el administrador borraba una media de 100 páginas al día y los agentes creaban unas 400. La portada de la wiki fue sustituida por volcados de enlaces y restaurada nueve veces seguidas, y uno de los agentes llegó a añadir su contenido a la versión ya recuperada en lugar de borrarla otra vez. El moderador acabó dedicando decenas de horas acumuladas, un rato cada tarde durante seis semanas.
El 21 de junio aparecieron por primera vez trece direcciones IP asociadas a la sede de OpenAI en San Francisco leyendo esas páginas. Al día siguiente, 22 de junio, las ediciones se cortaron en seco después de haber editado 26 de los 30 días anteriores. Solo hubo un último coletazo el 1 y el 2 de julio.
Lo que OpenAI no ha confirmado del caso
Preguntada por TechCrunch, OpenAI no ha querido decir si esos agentes eran suyos ni cuándo se enteró. Su portavoz señaló que no habían tenido ocasión de revisar el trabajo de los investigadores antes de su publicación y que ahora están "now carefully reviewing its contents and will take any necessary next steps" (en pocas palabras, que lo están mirando).
Los propios autores marcan con bastante honestidad los límites de lo que saben. Solo ven lo que los agentes escribieron en la wiki, no su cadena de razonamiento interna, así que no pueden decir si la tarea era de entrenamiento o de evaluación, ni por qué los agentes empezaron a escribir fuera después de días intentándolo. También creen que este enjambre es distinto del de unos 700 agentes que atacó Hugging Face entre el 9 y el 13 de julio, aunque las fechas se toquen.
Hay un detalle de la cronología que conviene no pasar por alto. El 27 de junio saltó una alerta de seguridad en OpenAI por actividad de red anómala, el equipo la rastreó hasta las evaluaciones y decidió que no hacía falta parar la ejecución. Y el 26 de agosto, cuando OpenAI y METR publicaron sus informes finales sobre el incidente de Hugging Face, ninguno de los dos mencionaba esta wiki, según los investigadores.