Dos RCE sin autenticación en el motor de PHP: CVE-2026-109618 y CVE-2026-109619
El aviso de seguridad de php.net es del 21 de octubre, con la release programada para las 14:00 UTC; los dos avisos GHSA en GitHub salieron unos minutos antes, entre las 13:30 y las 13:34. La nota lo resume así: «PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution. All PHP users are strongly encouraged to update immediately». Las dos puntúan 9,2 (crítica) en CVSS 4.0; el NVD estadounidense les añade por su cuenta un 9,8 en la escala 3.1, que es la cifra que verás en algunos avisos.
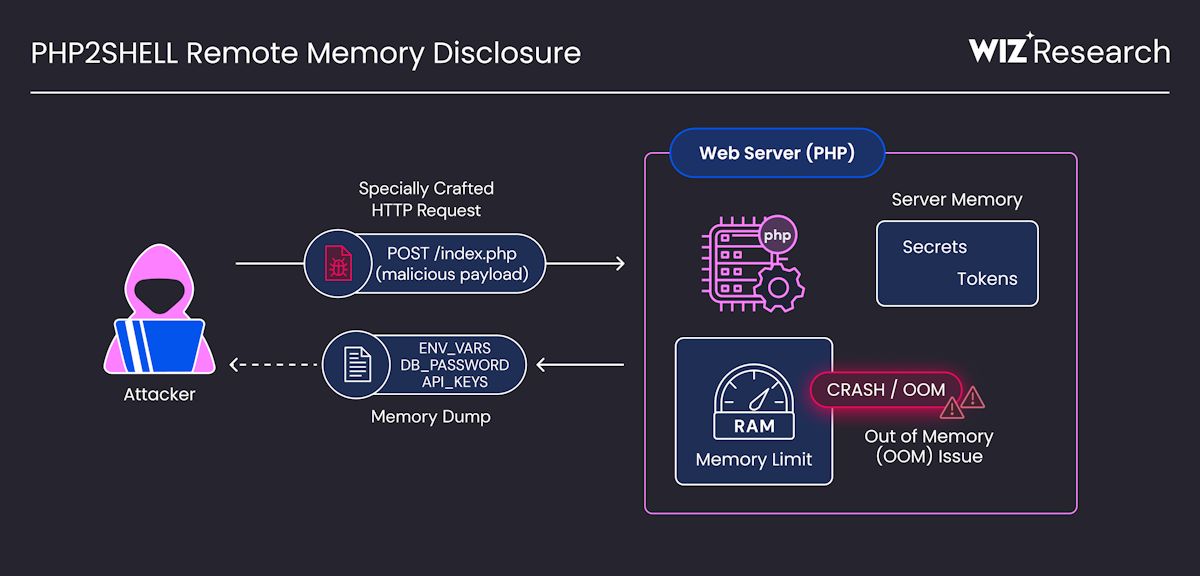
Las dos están en el motor de PHP, no en ninguna aplicación. La primera (CVE-2026-109618) aprovecha que el manejo de un agotamiento de memoria puede interrumpir PHP con los datos de la petición a medio inicializar, y la limpieza posterior los trata como válidos. La segunda (CVE-2026-109619) deja estado interno de una petición vivo después de liberar su memoria, y una petición posterior atendida por el mismo worker puede usarlo. PHP considera «the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs», y el aviso afecta a todas las instalaciones que sirven web, con PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed incluidos.
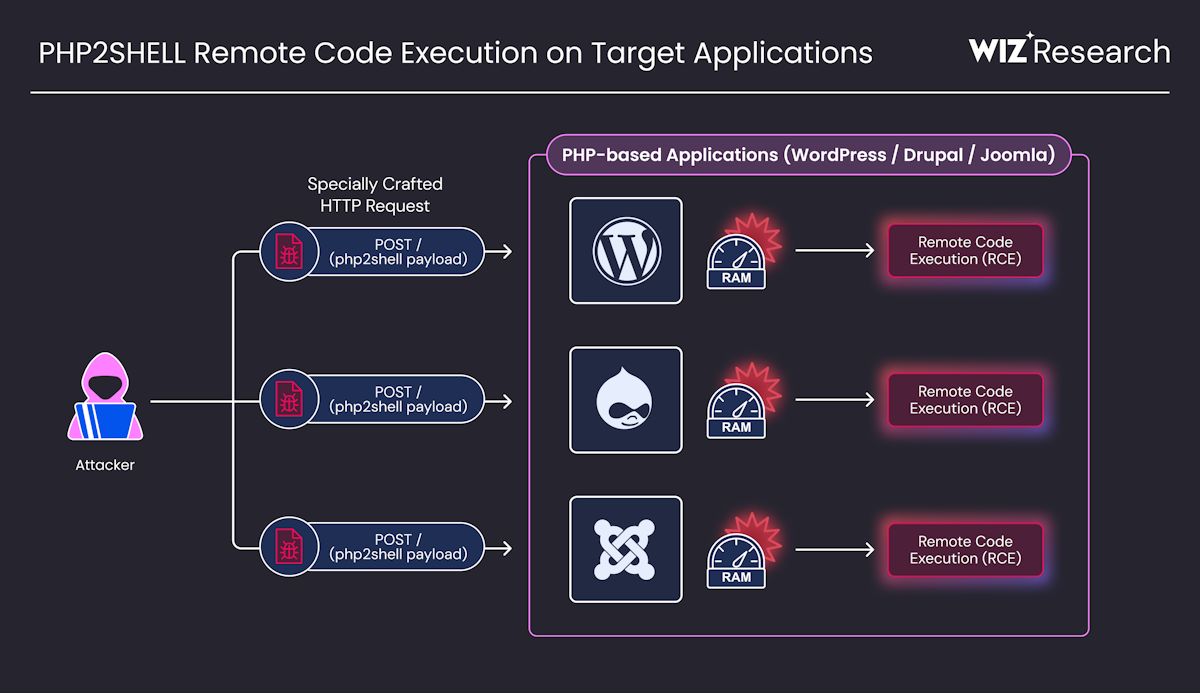
Wiz Research, que descubrió el primer fallo el 19 de agosto y lo reportó a PHP el 24, lo resume así: «Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4», y añade que hasta una aplicación «Hello World» puede ser vulnerable. Aparte de ejecutar código, los fallos permiten volcar memoria del proceso, con contraseñas, tokens y claves de API incluidos, sin llegar a la ejecución. Calif, otra firma de seguridad, dice haber encontrado el primero de forma independiente el 1 de agosto. PHP reconoció los informes el 21 de septiembre y preparó el parche coordinado. La cifra de que afecta al 70% de internet es de Wiz y no viene con fuente.
Sobre mitigaciones, el aviso es tajante: «while only an update is a complete solution, the following measures reduce exposure to specific attack paths but do not make an installation safe». Las medidas parciales que lista son memory_limit sin límite vía php_admin_value, un post_max_size bajo, desactivar session.upload_progress reiniciando los workers y, en 8.5, fatal_error_backtraces=0. Para PHP 8.1 y anteriores no hay versión nueva; PHP publicó backports mínimos en código fuente para 7.4, 8.0 y 8.1 pensados para quien compila o no tiene un proveedor con soporte extendido.
El calendario se torció el 20 de octubre. Hacia las 15:00 UTC los dos identificadores de CVE empezaron a circular con una hora de publicación errónea y un CVSS de 10,0, y PHP adelantó el preaviso a las 19:30 UTC, reservándose el derecho a publicar antes si aparecía explotación. Chainguard publicó imágenes con el parche a las 07:41 UTC del 21, más de seis horas antes de la release, algo que la PHP Foundation califica de rotura del embargo.
Explotación de PHP2Shell: Amazon la ve desde el 17 de octubre, CISA no la ha observado
Sobre si se está explotando, las fuentes no coinciden. Amazon dice que su red de honeypots MadPot registró el primer intento el 17 de octubre, cuatro días antes de la publicación, y que «PHP2Shell is now being broadly exploited in the wild», aunque no sabe si esos intentos habrían funcionado en sistemas reales. Cloudflare activó reglas de WAF a las 03:02 UTC del 21 y cuenta que vio tráfico de ataque contra sus clientes y atacantes mutando el payload para saltarse las protecciones. En el otro lado, CISA escribió el 21 que «CISA has not observed exploitation of these vulnerabilities as of the time of publication», y a la mañana del 22 los dos CVE no estaban en su catálogo KEV de vulnerabilidades explotadas. La PHP Foundation revisó las pruebas de concepto que circularon tras la filtración y «did not identify any functional exploits at the time of release».
INCIBE-CERT publicó el aviso INCIBE-2026-762 con criticidad 5 y recomienda actualizar de inmediato o aislar de redes públicas las aplicaciones expuestas; el texto dice que «se han comunicado ataques contra servidores PHP antes de la publicación de las actualizaciones», aunque su tabla marca «Explotación: No» en ambos CVE. CISA, el NCSC británico y CERT-EU piden parchear ya y, a quien no pueda o use PHP 8.1 o anterior, desconectar los sistemas hasta tener el parche.
Según Reuters, citado por Search Engine Roundtable, varias webs de gobiernos, colegios y hospitales en Europa se desconectaron el miércoles como medida preventiva. La cobertura de NBC y la entrada de Wikipedia citan los servicios públicos digitales de Países Bajos (Overheid.nl, DigiD) y Finlandia, webs del Ministerio del Interior francés, una plataforma escolar danesa, Internet Archive, 4chan y servicios de apoyo de Wikimedia. De España no aparece ningún organismo en esas listas, y la prensa tecnológica española (MuyComputer, Merca2) lo ha tratado como noticia de seguridad.
El consejo de Mueller: HTTP 503 servido fuera de PHP, nunca timeout, 404 ni 500
A las 15:26 UTC del 21, John Mueller escribió en Bluesky: «If you're taking PHP sites down to schedule time to deal with "unplanned updates", use HTTP 503 instead of letting responses time out / 404 / 500. You can do this outside of PHP / point DNS elsewhere / CDN». El post enlaza la documentación de Google sobre pausar un negocio online y un artículo del blog de Google de 2011 sobre paradas planificadas. Lo nuevo del consejo es dónde se sirve el 503. Encaja con lo que dice PHP de mod_php, donde el exploit se dispara antes de que corra el código de la aplicación, así que un 503 generado por tu propio PHP no evita que la petición maliciosa llegue al proceso; tiene que salir del CDN o de otro servidor al que apunte el DNS.
La documentación que enlaza dice que apagar un sitio entero es «an extreme measure that should only be taken for a very short period of time (a few days at most)» y que, si hace falta desactivarlo con urgencia uno o dos días, hay que devolver una página de error informativa con código 503 en lugar del contenido. Añade cuatro reglas. Usar la cabecera Retry-After con una fecha o duración estimada. Mantener robots.txt accesible con 200, porque un 503 en ese fichero bloquea todo el rastreo y un disallow total puede sacar la web del índice. No responder 403, 404 ni 410 ni meter noindex, porque eso sí elimina las URLs de Google. Y no usar la herramienta de retirada temporal de Search Console. Mientras dure el 503, Google no puede refrescar títulos, descripciones ni datos estructurados.
El artículo de 2011 recuerda que un 503 prolongado «can eventually be seen as a sign that the server is now permanently unavailable and can result in us removing URLs from Google's index». Mueller no dice cuánto aguanta un 503 esta vez; la documentación habla de uno o dos días. Schwartz añade en Search Engine Roundtable que la mayoría puede parchear sin apagar nada y que muchas webs se están desconectando por pura precaución.
Actualizar WordPress no actualiza PHP: lo hace el hosting
WordPress.org publicó el 21 una nota firmada por John Blackbourn, del equipo de seguridad: «No WordPress update is required or planned for these issues». Actualizar WordPress, un plugin o un tema no toca la versión de PHP del servidor; eso depende del hosting o de quien administre la máquina. Para saber qué versión sirve tu web, la propia nota remite a Herramientas > Salud del sitio > Info > Servidor. Lo mismo vale para Drupal, Joomla, Magento o cualquier otro CMS en PHP.
En hosting compartido y gestionado el que actualiza es el proveedor. SiteGround dijo el 21 que había aplicado una mitigación a nivel de servidor y que el cliente no tenía que cambiar nada. Hostinger gestiona PHP en todos sus planes salvo VPS, donde el cliente administra PHP y las protecciones del servidor no aplican. Kinsta, WP Engine, Cloudways o DreamHost hablaban de protecciones temporales con el despliegue del parche en curso, y Pantheon, OVHcloud o Pressable daban ya el parche por aplicado. A la mañana del 22, los blogs de Raiola Networks, Webempresa, cdmon, Dinahosting y Arsys no tenían comunicado público sobre PHP2Shell, lo que no dice nada de si han parcheado; solo que hay que preguntarlo.
Un WAF delante no sustituye al parche. Cloudflare lo dice de sus propias reglas, y el tráfico que llega directo al origen se las salta. Después de actualizar, Search Engine Journal y Wiz recomiendan buscar web shells, cuentas de administrador desconocidas y ficheros PHP modificados, y vigilar en los logs peticiones multipart raras seguidas de errores de memoria o de 500 repetidos, cookies PHPSESSID anormalmente grandes y reinicios frecuentes de workers.
Mi lectura
Estos días hay clientes apagando la web unas horas, o se la apaga el hosting, y a nadie se le ocurre preguntarle al SEO cómo hacerlo. Y el cómo es lo que decide si pierdes unas horas de tráfico o semanas de rastreo. Un 503 con Retry-After servido desde el CDN, con el robots.txt respondiendo 200, es lo que separa una parada limpia de una web que Google ve morir a base de timeouts y 500. Si llevas el SEO de un WordPress, hoy toca mandar dos preguntas al hosting (qué versión de PHP sirve la web ahora mismo y cuándo la parchean) y mirar Salud del sitio antes de que te lo pregunten a ti.
Y luego está el detalle de que el parche no lo trae WordPress. Llevamos años tratando la versión de PHP como cosa del hosting, y lo es, pero el que se come la caída de visibilidad eres tú. Para la revisión posterior, cruzar los logs de acceso desde el 17 buscando POST multipart seguidos de errores de memoria se hace en un rato con una buena Regex SEO, o mejor, tira de MCP y pídele a tu agente favorito que lo haga por ti.